• 소득공제
  • 무료배송

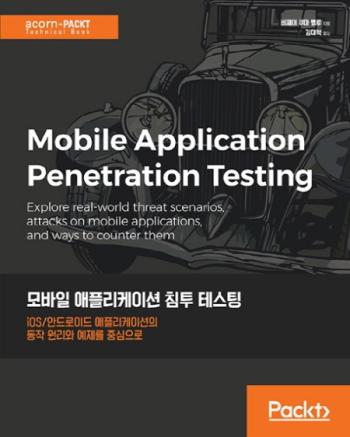
모바일 애플리케이션 침투 테스팅-iOS/안드로이드 애플리케이션의 동작 원리와 예제를 중심으로(ACORN+PACKT TECHNICAL BOOK)

  • 비제이쿠마벨루
  • 김대혁
  • 에이콘출판
  • 2017년 06월 15일
사용자 평점
0리뷰 0개
10%27,00030,000원
적립금
1,500원 (5% 적립)
추가 적립 안내
  • 5만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

  • 10만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

    정가제FREE(상품/사은품) 금액이
    5,000원 이상이면 5,000원 추가적립
회원가입 시 적립금 즉시 지급!

배송비
무료 (해외배송의 경우 지역에 따라 상이)

배송안내

배송비 안내
  • 1만원 이상 주문 시 무료배송 입니다.
  • 주문하신 상품을 해외로 배송 하시는 경우에는 별도의 항공료 가 부과됩니다
서울특별시 강남구 강남대로 542(논현동, 영풍빌딩)
주문 수량 변경시 안내

[주문/배송] 주문 수량 변경 시 안내

주문 수량 변경 시,배송일정이 변경될 수 있으니 반드시 확인해 주시기 바랍니다.
(고객센터 1544-9020)

지금 주문하면 9/28(월) 출고 가능
택배보다 빠른, 나우드림
상품 규격 정보
상품상세정보
ISBNISBN-13 : 9791161750057
쪽수336쪽
크기기타 규격
제품구성단행본
이 책이 속한 분야
  • 컴퓨터/IT > 인터넷
관련 이벤트

AI추천 이유

책 소개
모바일 기기의 사용자 수가 늘어나고 용도와 기능이 확대되면서 기기에서 동작하는 애플리케이션도 다양해지고 있다. 동시에 모바일 애플리케이션에 대한 공격 방법과 가능성이 커지면서 애플리케이션 보안에 대한 중요성도 높아지고 있다. 이 책은 iOS와 안드로이드 플랫폼에서 동작하는 애플리케이션의 보안 검증을 위한 침투 테스트 방법론을 여러 예제와 함께 다룬다. 방법론을 설명하기에 앞서 각 플랫폼의 동작 원리와 보안 모델을 설명해, 잠재적인 애플리케이션 취약점을 생각해볼 수 있게 한다. 마지막 부분에서는 앞서 다룬 잠재적 공격에 대해 애플리케이션의 보안을 어떻게 강화할 수 있을지에 대해 다룬다. 이 책의 개념과 기법들은 모바일 애플리케이션 개발자와 보안 전문가 뿐만 아니라, 모바일 애플리케이션 개발을 배우고자 하는 독자들에게도 도움이 될 것이다.
목차
1장. 모바일 애플리케이션 보안 지형 __스마트폰 시장 점유율 ____안드로이드 운영 체제 ____iPhone 운영 체제 __모바일 애플케이션의 형태 ____네이티브 앱 ____모바일 웹 앱 ____하이브리드 앱 __공개된 안드로이드와 iOS 취약점 ____안드로이드 취약점 ____iOS 취약점 __모바일 애플리케이션 보안의 어려움 ____모바일 애플리케이션 보안의 영향력 ____모바일 애플리케이션 침투 테스트의 필요성 __모바일 애플리케이션 침투 테스팅 방법론 ____발견 ____분석/평가 ____공격(Exploitation) ____보고 __OWASP 모바일 보안 프로젝트 ____OWASP 10대 모바일 위험 요소 ____테스트를 위한 취약한 애플리케이션 __요약 2장. 아키텍처 맛보기 __아키텍처의 중요성 __안드로이드 아키텍처 ____리눅스 커널 ____안드로이드 런타임 ____자바 가상 머신 ____달빅 가상 머신 ____핵심 자바 라이브러리 ____ART ____네이티브 라이브러리 ____애플리케이션 프레임워크 ____애플리케이션 레이어 ____안드로이드 애플리케이션 구성 요소 ____안드로이드 디버그 브릿지 ____애플리케이션 샌드박싱 ____애플리케이션 서명 ____안전한 프로세스 간 통신 ____안드로이드 권한 모델 ____안드로이드 애플리케이션 제작 과정 ____안드로이드 루팅 __iOS 아키텍처 ____Cocoa Touch ____Media ____코어 서비스 ____코어 OS __iOS SDK와 Xcode __iOS 애플리케이션 프로그래밍 언어 ____Objective-C ____Swift __애플리케이션 상태에 대한 이해 __애플의 iOS 보안 모델 ____기기 수준 보안 ____시스템 수준 보안 ____데이터 수준 보안 __iOS 8과 9에서의 변화 ____네트워크 수준 보안 ____애플리케이션 수준 보안 ____iOS 앱 샌드박스 __iOS 격리 ____프로세스 격리 ____파일 시스템 격리 ____ASLR ____스택 보호 (실행 불가능 스택과 힙) __하드웨어 수준 보안 __iOS 권한 __iOS 애플리케이션 구조 __탈옥 ____왜 탈옥을 하는가? ____탈옥의 종류 ____탈옥 도구 한 눈에 보기 __Mach-O 바이너리 파일 포맷 ____Mach-O 바이너리 검사 __프로퍼티 리스트 __iOS 파일 시스템 탐색 __요약 3장. 테스트 환경 구축 __모바일 앱 침투 테스트 환경 설정 __안드로이드 스튜디오와 SDK ____안드로이드 SDK __안드로이드 디버그 브리지 __기기에 연결하기 ____기기의 접근 권한 얻기 ____기기에 애플리케이션 설치 ____기기로부터 파일 추출하기 ____기기에 파일 저장하기 ____서비스 중지시키기 ____로그 정보 보기 ____앱 사이드로딩 하기 ____Monkeyrunner __Genymotion ____안드로이드 가상 에뮬레이터 생성하기 ____Genymotion 에뮬레이터에 애플리케이션 설치하기 ____Genymotion 에뮬레이터에 취약한 앱 설치하기 ____안드로이드 스튜디오에 Genymotion 플러그인 설치하기 ____Genymotion에서 ARM 앱과 Play Store __에뮬레이터에서 HTTP 프록시 설정하기 ____Wi-Fi 설정에서 프록시 설정 ____모바일 캐리어 설정에서 프록시 설정 __Google Nexus 5 –실제 기기 설정하기 __iOS SDK (Xcode) __필요한 도구와 함께 iPhone/iPad 설정하기 ____Cydia __SSH 클라이언트-PuTTy와 WinSCP ____iFunbox 살펴보기 ____Wi-FI없이 SSH 접속하기 ____Wi-Fi를 사용할 수 있을 때 SSH 접속하기 ____기기에 DVIA 설치하기 ____애플 기기에 HTTP 프록시 설정하기 __에뮬레이터와 시뮬레이터, 실제 기기 ____시뮬레이터 ____에뮬레이터 ____실제 기기 __요약 4장. 로딩 업-모바일 침투테스팅 도구 __안드로이드 보안 도구 ____APKAnalyser ____Drozer ____APKTool ____dex2jar API ____JD-GUI ____Androguard ____자바 디버거 소개 ____기타 도구 목록 __iOS 보안 도구 ____oTool ____SSL Kill Switch ____keychain dumper ____LLDB ____Clutch ____Class-dump-z ____Cycript를 사용한 인스트루먼테이션 ____Frida를 사용한 인스트루먼테이션 ____Hopper Snoop-it ____iOS 기기에 Burp CA 인증서 설치하기 __요약 5장. 공격 경로 만들기 – 애플리케이션 위협 모델링 __자산 __위협 ____위협 에이전트 __취약점 __위험 요소 __위협 모델 접근법 __모바일 애플리케이션 위협 모델링 ____모바일 애플리케이션 아키텍처 ____위협 모델을 어떻게 생성할까? ____위협 모델링 방법론 ____STRIDE를 사용한 위협 분류 ____스푸핑 ____일반적인 모바일 애플리케이션 위협 모델 ____공격 계획과 공격 트리 만들기 ____위협 모델의 결과물 ____위험 요소 평가 모델 __요약 6장. 전속력으로 - 안드로이드 애플리케이션 공격 __대상 앱 설정하기 ____백엔드 서버 설치 __Drozer를 사용해 앱 분석하기 __안드로이드 구성 요소 ____액티비티 공격하기 ____서비스 공격하기 ____브로드캐스트 리시버 공격하기 ____컨텐트 프로바이더 공격하기 __웹뷰 공격하기 __SQL 인젝션 __중간자 공격 ____SSL 피닝 __하드코딩 된 자격 증명 __클라이언트 측에서의 암호화와 복호화 __JDWP를 사용한 런타임 조작 __저장소/아카이브 분석 __로그 분석 __구현상 취약점 평가하기 __바이너리 패칭 __요약 7장. 전속력으로 - iOS 애플리케이션 공격 __대상 설정하기 __저장소/아카이브 분석 ____Plist 파일 ____클라이언트 측 데이터 저장소 ____키체인 데이터 ____HTTP 응답 캐싱 __리버스 엔지니어링 ____클래스 정보 추출 ____Strings ____메모리 관리 ____스택 스매싱 보호 __정적 코드 분석 ____OpenURL 스킴 __Hopper를 사용한 앱 패칭 __하드코딩된 사용자 이름과 패스워드 __Cycript를 사용한 런타임 조작 ____로그인 과정 우회 ____메모리 상의 민감한 정보 __Dumpdecrypted __클라이언트 측 인젝션 __SQL 인젝션 ____UIWebView 인젝션 __중간자 공격 ____SSL 인증서 피닝 깨기 __구현 취약점 ____Pasteboard 정보 유출 ____키보드 로그 ____앱 상태 보존 __LLDB를 사용한 원격 추적기 만들기 __평가를 위한 Snoop-IT __요약 8장. 안드로이드와 iOS 애플리케이션 보호하기 __안전한 설계 __개발자를 위한 보안 마인드맵 (iOS와 안드로이드) __기기 수준 ____플랫폼 (OS) 수준 ____애플리케이션 수준 __네트워크 수준 ____인증서 피닝 ____사이퍼 수트 ____CFNetwork usage ____안전한 캐싱 __서버 수준 __OWASP 모바일 앱 보안 체크리스트 ____모바일 앱 개발자 체크리스트 __안전한 코딩 모범 사례 ____안드로이드 ____iOS ____제조사 중립적인 조언 ____개발자 치트 시트 ____개발자 정책 __배포 이후 보호 ____최신 정보 알기 __요약
저자 소개
저자 : 비제이쿠마벨루
    비제이쿠마벨루
    현재 인도의 가장 큰 자문 회사 네 군데 중 한 곳의 사이버 보안 기술 관리자로 일하며, 열정적인 정보 보안 전문가이자, 발표자로 블로그를 운영하고 있다. 10년 이상 IT 산업계에서 경험을 쌓았으며, 침투 테스터 자격을 갖고 있다. 그리고 간단한 보안 설정 검토부터 사이버 위협 고도화에 이르는 다양한 사이버 프로그램의 기술 솔루션을 전문적으로 제공한다. CEH(Certified Ethical Hacker), ECSA(EC-council Certified Security Analyst), CHFI(Computer Hacking Forensics Investigator)를 포함한 다수의 보안 자격을 획득했다. 실무에 활용할 수 있는 기술적인 도전을 좋아한다.
    NCSS(National Cyber Security Summit)와 InCyCon(Indian Cyber Conference), OpenCloud Conference 그리고 인디아에서 열린 Ethical Hacking Conference에 초청돼 발표했으며, 인도의 여러 경영 대학원에서 정보 보안의 중요성에 대한 다수의 트레이닝과 초청 강연을 했다. 정보 보안 커뮤니티에서 CSA(Cloud Security Alliance)의 대표와 NCDRC(National Cyber Defence and Research Center)의 이사직을 맡고 있다.
    도서리뷰

    이 책을 읽고 어떤 느낌을 받으셨나요?
    리뷰를 남기고 다른 독자들과 함께 공유해보세요.

    안내 열기구매(배송/수령완료) 후 리뷰를 작성하시면 적립금 300원을 드려요!

    등록된 리뷰가 없습니다

    첫번째 리뷰어가 되어주세요

    교환/반품/환불
    반품/교환방법
    • 마이페이지 > 주문관리 > 주문/배송조회 > 주문조회 후  [1:1상담신청]  또는 고객센터 (1544-9020)
    • ※ 오픈마켓, 해외배송 주문상품 문의 시 [1:1상담신청] 또는 고객센터 (1544-9020)
    반품/교환 가능기간
    • 변심반품의 경우 수령 후 7일 이내
    • 상품의 결함 및 계약내용과 다를 경우 문제점 발견 후 30일 이내
    반품/교환비용
    • 단순변심 혹은 구매착오로 인한 반품/교환은 반송료 고객 부담
    • 해외직배송 도서 구매 후 단순변심에 의한 취소 및 반품 시 도서판매가의 20% 수수료 부과
    반품/교환 불가 사유
    • 소비자의 책임 있는 사유로 상품 등이 손실 또는 훼손된 경우
    • 소비자의 사용, 포장 개봉에 의해 상품 등의 가치가 현저히 감소한 경우
      예) 만화, 잡지, 수험서 및 문제집류
    • 복제가 가능한 상품 등의 포장을 훼손한 경우
      예) 음반/DVD/비디오, 소프트웨어, 만화책, 잡지, 영상 화보집
    • 소비자의 요청에 따라 개별적으로 주문 제작되는 상품의 경우
    • 디지털 컨텐츠인 eBook, 오디오북 등을 1회 이상 다운로드를 받았을 경우
    • 시간의 경과에 의해 재판매가 곤란한 정도로 가치가 현저히 감소한 경우
    • 전자상거래 등에서의 소비자보호에 관한 법률이 정하는 소비자 청약철회 제한 내용에 해당되는 경우
    상품 품절
    • 공급사(출판사) 재고 사정에 의해 품절/지연될 수 있으며, 품절 시 관련 사항에 대해서는 이메일과 문자로 안내드리겠습니다.
    소비자 피해보상
    환불지연에 따른 배상
    • 상품의 불량에 의한 교환, A/S, 환불, 품질보증 및 피해보상 등에 관한 사항은 소비자분쟁 해결 기준 (공정거래위원회 고시)에 준하여 처리됨
    • 대금 환불 및 환불지연에 따른 배상금 지급 조건, 절차 등은 전자상거래 등에서의 소비자 보호에 관한 법률에 따라 처리함

    매장에서 사용할 수 있는 바코드가 있어요!