• 베스트
  • 소득공제
  • 무료배송

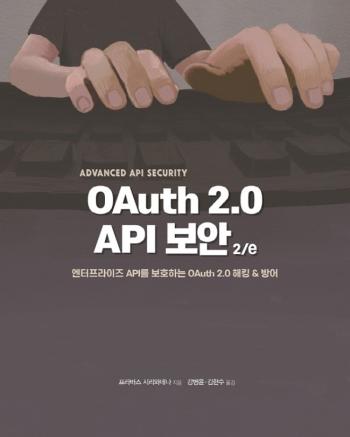
OAuth 2.0 API 보안 2/E(해킹과 보안)

  • 프라바스시리와데나
  • 강병윤,김한수
  • 에이콘출판
  • 2021년 06월 15일
사용자 평점
0리뷰 0개
5%38,00040,000원
적립금
1,600원 (4% 적립)
추가 적립 안내
  • 5만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

  • 10만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

    정가제FREE(상품/사은품) 금액이
    5,000원 이상이면 5,000원 추가적립
회원가입 시 적립금 즉시 지급!

배송비
무료 (해외배송의 경우 지역에 따라 상이)

배송안내

배송비 안내
  • 1만원 이상 주문 시 무료배송 입니다.
  • 주문하신 상품을 해외로 배송 하시는 경우에는 별도의 항공료 가 부과됩니다
서울특별시 강남구 강남대로 542(논현동, 영풍빌딩)
주문 수량 변경시 안내

[주문/배송] 주문 수량 변경 시 안내

주문 수량 변경 시,배송일정이 변경될 수 있으니 반드시 확인해 주시기 바랍니다.
(고객센터 1544-9020)

지금 주문하면 9/23(수) 출고 가능
택배보다 빠른, 나우드림
상품 규격 정보
상품상세정보
ISBNISBN-13 : 9791161755328
쪽수524쪽
크기기타 규격
제품구성단행본
이 책이 속한 분야
  • 컴퓨터/IT > 시스템공학
관련 이벤트

AI추천 이유

책 소개
엔터프라이즈 API는 비즈니스 기능을 외부에 노출하는 일반적인 방법이 됐다. 기능을 노출하는 것은 편리하지만, 물론 악용의 위험이 있다. 소프트웨어 시스템 설계의 경우와 마찬가지로, 사람들은 API 설계 단계에서 보안 요소를 무시하는 경향이 있다. 배포나 통합 시에만 보안을 걱정하기 시작한다. 보안은 사후에 고려해서는 안 된다. 보안은 모든 소프트웨어 시스템 설계의 필수 요소로 설계 초기부터 신중하게 고려해야 한다. 이 책은 중요한 비즈니스 자산을 보호하고 API를 보안하는 방법에 대한 내용으로, 보안의 필요성과 API 보안을 위해 사용할 수 있는 옵션에 대해 알려주는 것을 목표로 한다. ★ 이 책에서 다루는 내용 ★ ■ 엔터프라이즈 API의 안전한 설계, 개발, 배포 ■ 비즈니스 요구 사항에 맞는 보안 표준 및 프로토콜 선택 ■ OAuth 2.0 위협 환경을 이해해 보안 악용 완화 ■ 인증을 통합해 기업 방화벽을 넘어 비즈니스 API 확장 ■ API를 보호를 통해 엣지에서 마이크로 서비스 보호 ■ API에 안전하게 액세스하기 위한 네이티브 모바일 애플리케이션 개발 ■ OAuth 2.0으로 보호되는 SaaS API와 애플리케이션 통합
목차
1장. API 규칙 __API 경제 ____아마존 ____세일즈포스 ____우버 ____페이스북 ____넷플릭스 ____월그린스 ____정부 ____IBM 왓슨 ____오픈 뱅킹 ____헬스케어 ____웨어러블 ____사업 모델 __API의 변화 __API 관리 __마이크로서비스에서 API의 역할 __요약 2장. API 보안 설계 __문제의 삼위일체 __설계 도전 과제 ____사용자 경험 ____성능 ____가장 취약한 연결고리 ____심층 방어 ____내부자 공격 ____감추는 것을 통한 보안 __설계 원칙 ____최소 권한 ____고장 안전 디폴트 ____메커니즘의 경제성 ____완전한 중재 ____개방형 설계 ____권한 분리 ____최소 공통 메커니즘 ____심리적 수용 __보안 3 요소 ____기밀성 ____무결성 ____가용성 __보안 제어 ____인증 ____인가 ____부인 방지 ____감사 __요약 3장. 전송 계층 보안을 이용한 API 보안 __환경 설정 __Order API의 배포 __전송 계층 보안을 이용한 Order API 보안 __TLS 상호 인증을 이용한 Order API 보호 __도커에서 OpenSSL 실행 __요약 4장. OAuth 2.0 기초 __OAuth 2.0 이해 __OAuth 2.0 구성 요소 __승인 방식 ____인가 코드 승인 방식 ____암시적 승인 유형 ____자원 소유자 패스워드 자격증명 승인 유형 ____클라이언트 자격증명 승인 유형 ____갱신 승인 유형 ____적절한 승인 유형을 선택하는 방법 __OAuth 2.0 토큰 유형 ____OAuth 2.0 베어러 토큰 프로필 __OAuth 2.0 클라이언트 유형 __JWT 보안 인가 요청(JAR) __푸시된 인가 요청 __요약 5장. API 게이트웨이를 이용한 에지 보안 __Zuul API 게이트웨이 설정 ____Order API 실행 ____Zuul API 게이트웨이 실행 ____배후에서 벌어지는 일 __Zuul API 게이트웨이에서 TLS 활성화 __Zuul API 게이트웨이에서 OAuth 2.0 토큰 유효성 검사 시행 ____OAuth 2.0 보안 토큰 서비스 설정 ____OAuth 2.0 보안 토큰 서비스 테스트 ____OAuth 2.0 토큰 유효성 검사를 위한 Zuul API 게이트웨이 설정 __Zuul API 게이트웨이와 주문 서비스 사이에서 상호 TLS 활성화 __독립형 액세스 토큰을 이용한 Order API 보안 ____JWT를 발행하기 위한 인가 서버 설정 ____JWT를 이용한 Zuul API 게이트웨이 보호 __웹 애플리케이션 방화벽의 역할 __요약 6장. OpenID 커넥트(OIDC) __OpenID부터 OIDC까지 __아마존은 여전히 OpenID 2.0을 사용한다 __OpenID 커넥트 이해 __ID 토큰 분석 __OpenID 커넥트 요청 __사용자 속성 요청 __OpenID 커넥트 흐름 __사용자 정의 사용자 속성 요청 __OpenID 커넥트 디스커버리 __OpenID 커넥트 ID 공급자 메타데이터 __동적 클라이언트 등록 __보안 API를 위한 OpenID 커넥트 __요약 7장. JSON 웹 서명을 이용한 메시지 수준 보안 __JSON 웹 토큰의 이해 ____JOSE 헤더 ____JWT 클레임 세트 ____JWT 서명 __JSON 웹 서명(JWS) ____JWS 콤팩트 직렬화 ____콤팩트 직렬화의 서명 절차 ____JWS JSON 직렬화 ____JSON 직렬화의 서명 절차 __요약 8장. JSON 웹 암호화를 이용한 메시지 수준 보안 __JWE 콤팩트 직렬화 ____JOSE 헤더 ____JWE 암호화 키 ____JWE 초기화 벡터 ____JWE 암호문 ____JWE 인증 태그 ____암호화 절차(콤팩트 직렬화) __JSON 직렬화 ____JWE Protected 헤더 ____JWE Shared Unprotected 헤더 ____JWE Per-Recipient Unprotected 헤더 ____JWE 초기화 벡터 ____JWE 암호문 ____JWE 인증 태그 __암호화 절차(JSON 직렬화) __Nested JWTs __요약 9장. OAuth 2.0 프로파일 __토큰 내부 검사 __체인 승인 방식 __토큰 교환 __동적 클라이언트 등록 프로파일 __토큰 폐지 프로파일 __요약 10장. 네이티브 모바일 앱을 통한 API 접근 __모바일 싱글 사인온(SSO) ____자격증명을 직접 이용한 로그인 ____WebView를 이용한 로그인 ____시스템 브라우저를 이용한 로그인 __네이티브 모바일 앱에서 OAuth 2.0 사용 ____앱 간 통신 ____PKCE __브라우저리스(Browser-less) 앱 ____OAuth 2.0 디바이스 인가 승인 __요약 11장. OAuth 2.0 토큰 바인딩 __토큰 바인딩의 이해 ____토큰 바인딩 협상 __토큰 바인딩 프로토콜 협상을 위한 TLS 확장 __키 생성 __소유 증명 __OAuth 2.0 리프레시 토큰을 위한 토큰 바인딩 __OAuth 2.0 인가 코드/액세스 토큰을 위한 토큰 바인딩 __TLS 종료 __요약 12장. API 접근 페더레이팅 __페더레이션 활성화 __브로커 인증 __보안 어써션 마크업 언어(SAML) __SAML 2.0 클라이언트 인증 __OAuth 2.0을 위한 SAML 승인 유형 __OAuth 2.0을 위한 JWT 승인 유형 __JWT 승인 유형 애플리케이션 __JWT 클라이언트 인증 __JWT 클라이언트 인증 애플리케이션 __JWT 파싱과 검증 __요약 13장. 사용자 관리 액세스 __사용 예 __UMA 2.0 역할 __UMA 프로토콜 __대화형 클레임 수집 __요약 14장. OAuth 2.0 보안 __ID 제공자 혼합 __사이트 간 요청 위조(CSRF) __토큰 재사용 __토큰 노출/export __오픈 리다이렉트 __코드 차단 공격 __암시적 승인 유형에서의 보안 결함 __구글 문서 피싱 공격 __요약 15장. 패턴과 연습 __신뢰할 수 있는 서브시스템을 통한 직접 인증 __위임된 접근 통제를 통한 단일 사용자 인증 __위임된 윈도우 인증을 통한 단일 사용자 인증 __위임된 접근 통제를 통한 자격증명 프록시 __위임된 접근 통제를 통한 JSON 웹 토큰 __JSON 웹 서명을 통한 부인 방지 __사슬로 연결된 접근 위임 __신뢰할 수 있는 마스터 접근 위임 __위임된 접근 통제를 통한 자원 보안 토큰 서비스 __유선으로 인증 정보를 전달하지 않는 위임된 접근 권한 __요약 부록A. 인증 위임의 진화 __직접 위임과 중개 위임 __진화 ____Google ClientLogin ____Google AuthSub ____플리커 인증 API ____야후! 브라우저 기반 인증(BBAuth) ____OAuth 부록B. OAuth 1.0 __토큰 댄스 ____임시 인증 정보 요청 단계 ____자원 소유자 권한 부여 단계 ____토큰 인증 정보 요청 단계 ____OAuth 1.0을 사용하는 보호된 비즈니스 API 호출 __oauth_signature 이해 ____임시 인증 정보 요청 단계에서 기본 문자열 생성 ____토큰 인증 정보 요청 단계에서 기본 문자열 생성 ____서명 생성 ____API 호출에서 기본 문자열 생성 __삼각 OAuth와 이각 OAuth __OAuth WRAP ____클라이언트 계정과 패스워드 프로파일 ____증명 프로파일 ____사용자 이름과 패스워드 프로파일 ____웹 앱 프로파일 ____리치 앱 프로파일 ____WRAP로 보호된 API 접근 ____OAuth 2.0에 WRAP 부록C. TLS의 동작 방식 __TLS의 변화 __전송 제어 프로토콜 __TLS는 어떻게 동작하는가 ____TLS 핸드셰이크 ____애플리케이션 데이터 전송 부록D. UMA의 발전 __서비스 제공 보호 규약 ____UMA와 OAuth __UMA 1.0 구조 __UMA 1.0의 진행 단계 ____UMA 1단계: 자원 보호 ____UMA 2단계: 인증 획득 ____UMA 3단계: 보호된 자원 접근 __UMA API ____Protection API ____Authorization API 부록E. Base64 URL 인코딩 부록F. 기본/다이제스트 인증 __HTTP 기본 인증 __HTTP 다이제스트 인증 부록G. OAuth 2.0 MAC 토큰 프로필 __베어러 토큰과 MAC 토큰 __MAC 토큰 획득 __OAuth 2.0 MAC 토큰 프로필로 보호된 API 호출 __MAC 계산 __자원 서버에 의한 MAC 유효성 검사 __OAuth 승인 유형과 MAC 토큰 프로필 __OAuth 1.0과 OAuth 2.0 MAC 토큰 프로필
저자 소개
저자 : 프라바스시리와데나
    프라바스 시리와데나(Prabath Siriwardena)
    신원 전도사, 저자, 블로거, WSO2에서 신원 관리 및 보안 부사장이다. 이 선정한 100/500 기업을 포함해 글로벌 기업을 위한 중요한 신원 및 액세스 관리(IAM) 인프라를 설계하고 구축하는 데 12년 이상의 업계 경험이 있다. 기술 전도사로서 7권의 책을 썼다. 블록체인, PSD2, GDPR, IAM부터 마이크로서비스 보안에 이르기까지 다양한 주제로 블로그 글을 작성한다. 또한 유튜브(YouTube) 채널을 운영한다. RSA 콘퍼런스, KNOW Identity, Identiverse, European Identity Conference, Consumer Identity World USA, API World, API Strategy and Practice Conference, QCon, OSCON, WSO2Con을 비롯한 많은 콘퍼런스에서 발표했다. IAM 커뮤니티를 전파하려고 전 세계를 여행하며 워크숍과 밋업을 진행하고 있다. 샌프란시스코 베이 지역에서 가장 큰 IAM 밋업인 ‘Silicon Valley IAM User Group’의 창립자다.

    도서리뷰

    이 책을 읽고 어떤 느낌을 받으셨나요?
    리뷰를 남기고 다른 독자들과 함께 공유해보세요.

    안내 열기구매(배송/수령완료) 후 리뷰를 작성하시면 적립금 300원을 드려요!

    등록된 리뷰가 없습니다

    첫번째 리뷰어가 되어주세요

    교환/반품/환불
    반품/교환방법
    • 마이페이지 > 주문관리 > 주문/배송조회 > 주문조회 후  [1:1상담신청]  또는 고객센터 (1544-9020)
    • ※ 오픈마켓, 해외배송 주문상품 문의 시 [1:1상담신청] 또는 고객센터 (1544-9020)
    반품/교환 가능기간
    • 변심반품의 경우 수령 후 7일 이내
    • 상품의 결함 및 계약내용과 다를 경우 문제점 발견 후 30일 이내
    반품/교환비용
    • 단순변심 혹은 구매착오로 인한 반품/교환은 반송료 고객 부담
    • 해외직배송 도서 구매 후 단순변심에 의한 취소 및 반품 시 도서판매가의 20% 수수료 부과
    반품/교환 불가 사유
    • 소비자의 책임 있는 사유로 상품 등이 손실 또는 훼손된 경우
    • 소비자의 사용, 포장 개봉에 의해 상품 등의 가치가 현저히 감소한 경우
      예) 만화, 잡지, 수험서 및 문제집류
    • 복제가 가능한 상품 등의 포장을 훼손한 경우
      예) 음반/DVD/비디오, 소프트웨어, 만화책, 잡지, 영상 화보집
    • 소비자의 요청에 따라 개별적으로 주문 제작되는 상품의 경우
    • 디지털 컨텐츠인 eBook, 오디오북 등을 1회 이상 다운로드를 받았을 경우
    • 시간의 경과에 의해 재판매가 곤란한 정도로 가치가 현저히 감소한 경우
    • 전자상거래 등에서의 소비자보호에 관한 법률이 정하는 소비자 청약철회 제한 내용에 해당되는 경우
    상품 품절
    • 공급사(출판사) 재고 사정에 의해 품절/지연될 수 있으며, 품절 시 관련 사항에 대해서는 이메일과 문자로 안내드리겠습니다.
    소비자 피해보상
    환불지연에 따른 배상
    • 상품의 불량에 의한 교환, A/S, 환불, 품질보증 및 피해보상 등에 관한 사항은 소비자분쟁 해결 기준 (공정거래위원회 고시)에 준하여 처리됨
    • 대금 환불 및 환불지연에 따른 배상금 지급 조건, 절차 등은 전자상거래 등에서의 소비자 보호에 관한 법률에 따라 처리함

    매장에서 사용할 수 있는 바코드가 있어요!