• 베스트
  • 소득공제
  • 무료배송
  • 절판

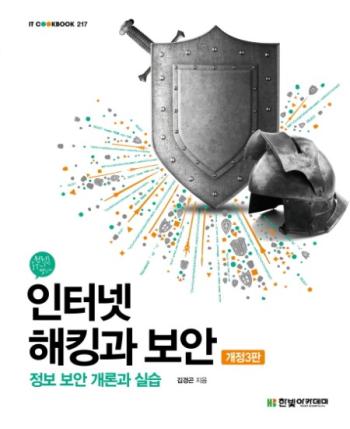
인터넷 해킹과 보안 : 정보 보안 개론과 실습(개정3판)(IT COOKBOOK 217)

  • 김경곤
  • 한빛아카데미
  • 2017년 06월 30일
사용자 평점
0리뷰 0개
0%25,00025,000원
적립금
750원 (3% 적립)
추가 적립 안내
  • 5만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

  • 10만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

    정가제FREE(상품/사은품) 금액이
    5,000원 이상이면 5,000원 추가적립
회원가입 시 적립금 즉시 지급!

배송비
무료 (해외배송의 경우 지역에 따라 상이)

배송안내

배송비 안내
  • 1만원 이상 주문 시 무료배송 입니다.
  • 주문하신 상품을 해외로 배송 하시는 경우에는 별도의 항공료 가 부과됩니다
서울특별시 강남구 강남대로 542(논현동, 영풍빌딩)
주문 수량 변경시 안내

[주문/배송] 주문 수량 변경 시 안내

주문 수량 변경 시,배송일정이 변경될 수 있으니 반드시 확인해 주시기 바랍니다.
(고객센터 1544-9020)

택배보다 빠른, 나우드림
상품 규격 정보
상품상세정보
ISBNISBN-13 : 9791156643272
쪽수488쪽
크기B5(188mm X 257mm, 사륙배판)
제품구성단행본
이 책이 속한 분야
  • 컴퓨터/IT > 시스템공학
관련 이벤트

AI추천 이유

책 소개
40개 실습 예제로 실감나게 배우는 최신 인터넷 해킹 기술과 보안 기법! 인터넷과 웹의 기본 내용부터 웹 해킹과 보안 설정, 다양한 보안 요소에 대해 알 수 있습니다. 아울러 모바일 보안, 콘텐츠 관리 시스템 보안, 사이버 보안 등의 최신 동향까지 파악할 수 있어 인터넷 보안에 입문하여 전체 그림을 그려보고 싶은 이들에게 적합합니다.
목차
Part 01 인터넷 보안을 위한 기초 지식 Chapter 01 인터넷의 이해 01 인터넷의 역사 1 의사소통의 역사 2 인터넷의 탄생 02 인터넷 프로토콜 1 TCP/IP와 RFC [실습 1-1] TCP/IP의 RFC 문서 살펴보기 03 인터넷 거버넌스 1 인터넷 거버넌스 관련 기구 요약 / 연습문제 / 심화문제 Chapter 02 웹의 이해 01 웹의 탄생 [실습 2-1] 초창기의 웹 사이트 살펴보기 02 HTTP의 기본 개념 1 Request 2 Response [실습 2-2] 웹 프록시를 이용한 HTTP 패킷 분석 03 웹 애플리케이션 기술 1 서버 측 기능 2 클라이언트 측 기능 요약 / 연습문제 / 심화문제 현장의 목소리 Part 02 웹 해킹의 세계 Chapter 03 웹 해킹의 기초 01 해킹 기술의 진화 1 국내 해커의 역사 2 웹 해킹의 발전 배경 02 일반적인 웹 해킹 과정 1 공격 대상 선정 2 정보 수집 [실습 3-1] Burp Suite로 웹 사이트 정보 수집하기 [실습 3-2] 웹 스캐닝으로 웹 사이트 정보 수집하기 03 웹 애플리케이션의 취약점 1 OWASP Top 10 2 웹 애플리케이션 취약점 테스트 [실습 3-3] WebGoat 설치하기 요약 / 연습문제 / 심화문제 Chapter 04 인증 기술과 접근 통제 01 인증 기술 1 인증 방법 2 인증의 취약점 공격 [실습 4-1] 패스워드 크랙으로 패스워드 취약성 확인하기 [실습 4-2] 취약하게 설계된 패스워드 찾기 기능의 위험도 분석 02 접근 통제 요약 / 연습문제 / 심화문제 Chapter 05 SQL 인젝션 공격 01 SQL 인젝션 공격의 개요 1 SQL 인젝션 공격의 역사 2 SQL [실습 5-1] SQLite 설치하기 [실습 5-2] SQL 쿼리문 실습하기 02 기본적인 SQL 인젝션 공격 1 SQL 인젝션 공격의 원리 [실습 5-3] 기본 SQL 인젝션 공격 연습하기 [실습 5-4] 문자열 SQL 인젝션 공격 연습하기 [실습 5-5] SQL 인젝션 공격으로 데이터 수정하기 2 DBMS의 종류에 따른 SQL 인젝션 공격 03 XPath 삽입 공격 [실습 5-6] XPath 삽입 공격 연습하기 요약 / 연습문제 / 심화문제 Chapter 06 XSS 공격 01 XSS 공격의 개요 1 쿠키 2 XSS 02 XSS 공격 방법 1 Stored XSS [실습 6-1] Stored XSS 공격 연습하기 2 Reflected XSS [실습 6-2] Reflected XSS 공격 연습하기 3 XSS 취약점 찾기 03 그 밖의 XSS 공격(CSRF 공격) [실습 6-3] CSRF 공격 연습하기 요약 / 연습문제 / 심화문제 Chapter 07 소스코드의 취약점 분석 01 소스코드의 취약점 1 웹 애플리케이션의 보안 취약점 찾기 2 소스코드의 취약점 유형 02 소스코드의 취약점 분석 방법 1 입력값 검증 취약점 [실습 7-1] SQL 인젝션 취약점 코드 [실습 7-2] 크로스 사이트 스크립팅 취약점 코드 [실습 7-3] 위험한 형식의 파일 업로드 취약점 2 세션 처리 및 접근 통제 취약점 3 코드 내 중요 정보 노출 취약점 03 프로그래밍 언어별 주요 취약점 1 자바 2 ASP.NET 요약 / 연습문제 / 심화문제 Chapter 08 웹 해커의 도구 01 웹 브라우저 1 인터넷 익스플로러 [실습 8-1] 인터넷 익스플로러의 개발자 도구 실습하기 2 크롬 3 파이어폭스 02 Burp Suite 1 Target 기능 [실습 8-2] Burp Suite의 Target 기능 연습하기 2 Spider 기능 3 Intruder 기능 [실습 8-3] Burp Suite의 Intruder 기능 연습하기 4 Repeater 기능 03 웹 취약점 스캐너 1 DB 기반 웹 스캐너 2 특정 웹 취약점 스캐너 3 종합 웹 취약점 스캐너 [실습 8-4] Acunetix 데모버전 사용하기 요약 / 연습문제 / 심화문제 Chapter 09 SNS 보안 위협 01 SNS의 탄생과 성장 1 소셜 네트워크의 정의 2 페이스북 3 웹 2.0 02 SNS 보안 위협과 대응 방안 1 악성 소프트웨어 2 피싱 3 이블 트윈 어택 [실습 9-1] 소셜 네트워크 사이트에서 위장 계정 확인하기 4 신원 도용 5 사이버 폭력 요약 / 연습문제 / 심화문제 현장의 목소리 Part 03 웹 보안의 세계 Chapter 10 웹 보안의 기본 요소 01 사용자 인증 1 패스워드 [실습 10-1] 나만의 방식으로 안전하게 패스워드 관리하기 2 공인인증서 [실습 10-2] 공인인증서 내용 확인하기 3 생체 인증 02 접근 통제 1 접근 통제 모델 2 접근 통제 구현 방법 03 입력값 검증 1 다양한 입력값 검증 방법 2 입력값 검증 코드 구현 요약 / 연습문제 / 심화문제 Chapter 11 웹 서버 보안 01 IIS 웹 서버 보안 1 IIS 웹 서버 설치 [실습 11-1] IIS 웹 서버 설치하기 2 IIS 웹 서버 보안 설정 [실습 11-2] 기본 웹 사이트 중지하고 새로운 웹 사이트 추가하기 [실습 11-3] 사용하지 않는 기본 문서 제거하기 [실습 11-4] 디렉터리 검색 기능 제한하기 [실습 11-5] 맞춤형 오류 페이지 생성하기 [실습 11-6] IPv4 주소 및 도메인 제한하기 [실습 11-7] WebKnight 설치 3 로그 관리 [실습 11-8] 윈도우 로그 형식 살펴보기 02 아파치 웹 서버 보안 1 아파치 웹 서버 설치 [실습 11-9] 아파치 웹 서버 설치하기 2 아파치 웹 서버 보안 설정 [실습 11-10] 아파치 웹 서버 보안 설정하기 3 로그 관리 [실습 11-11] access_log 확인 요약 / 연습문제 / 심화문제 Chapter 12 보안 정책, 조직, 솔루션 01 보안 정책 1 보안 정책의 필요성과 구조 2 보안 정책의 주요 요소 02 보안 조직 1 보안 조직의 필요성 2 보안 조직의 구성 사례 3 보안 업무의 역할과 책임 03 보안 솔루션 1 VPN 2 IPS 3 스팸메일 차단 솔루션 4 PC 보안 솔루션 [실습 12-1] PC 방화벽 설치하고 사용하기 5 DRM [실습 12-2] MS Office 2007 엑셀을 이용하여 문서 권한 설정하기 6 ESM 7 SIEM 요약 / 연습문제 / 심화문제 Chapter 13 모바일 보안 01 모바일 보안의 개요 1 모바일 환경의 성장 2 모바일 보안의 생성 배경 02 모바일 보안 위협 요소 1 모바일 보안 위협의 유형 2 모바일 환경의 위협 요소 3 안드로이드 앱 분석 [실습 13-1] 안드로이드 앱 정적 분석하기 03 모바일 보안 대응 방안 1 모바일 위협 요소에 대한 대응 방안 2 모바일 통제와 설계 원칙 요약 / 연습문제 / 심화문제 Chapter 14 콘텐츠 관리 시스템 보안 01 콘텐츠 관리 시스템 1 콘텐츠 관리 시스템의 종류 [실습 14-1] 워드프레스 설치하기 02 콘텐츠 관리 시스템의 취약점과 보안 방안 1 콘텐츠 관리 시스템의 취약점 [실습 14-2] 워드프레스 플러그인 취약점 연습하기 2 콘텐츠 관리 시스템 보안 방안 요약 / 연습문제 / 심화문제 Chapter 15 사이버 보안 01 사이버 보안의 개요 1 사이버 보안의 생성 배경 2 사이버 보안의 유형 02 각국의 사이버 보안 동향 1 미국 2 영국 3 유럽 4 아시아 5 우리나라 요약 / 연습문제 / 심화문제 현장의 목소리 7. 샘플챕터 -. 1장 일부
저자 소개
저자 : 김경곤
    김경곤
    현재 고려대학교 정보보호융합학과 산학협력중점교수로 기초 해킹, 고급 해킹, 사이버 보안 실무를 강의하고 있으며, 차세대보안리더양성프로그램(BoB)에서 컨설팅트랙의 책임 멘토로 사이버 보안 인재를 양성 중이다. 이전에는 글로벌 컨설팅 회사 딜로이트(Deloitte)에서 사이버 리스크 팀의 관리자로서 기술 기반 컨설팅과 전략 기반 컨설팅을 담당했으며, PwC(삼일회계법인)와 SK인포섹, A3 시큐리티 컨설팅에서는 130여 개 기업을 대상으로 모의해킹과 보안 컨설팅을 수행했다. 제1회 해킹방어대회에서 대상을 받아 정보통신부 장관상을 수상했으며, 2007년 세계 해킹 컨퍼런스인 데프콘에 아시아에서 유일하게 한국 팀 멤버로 참여하기도 했다.
    저서로 『정보보안 개론과 실습: 인터넷 해킹과 보안(개정판)』(한빛아카데미, 2014), 역서로 『사이버 보안과 국가 안보 전략』(에이콘출판, 2015), 『웹 해킹 & 보안 완벽 가이드』(에이콘출판, 2014), 『와이어샤크를 활용한 실전 패킷 분석』(에이콘출판, 2007) 등이 있다.
    도서리뷰

    이 책을 읽고 어떤 느낌을 받으셨나요?
    리뷰를 남기고 다른 독자들과 함께 공유해보세요.

    안내 열기구매(배송/수령완료) 후 리뷰를 작성하시면 적립금 300원을 드려요!

    등록된 리뷰가 없습니다

    첫번째 리뷰어가 되어주세요

    교환/반품/환불
    반품/교환방법
    • 마이페이지 > 주문관리 > 주문/배송조회 > 주문조회 후  [1:1상담신청]  또는 고객센터 (1544-9020)
    • ※ 오픈마켓, 해외배송 주문상품 문의 시 [1:1상담신청] 또는 고객센터 (1544-9020)
    반품/교환 가능기간
    • 변심반품의 경우 수령 후 7일 이내
    • 상품의 결함 및 계약내용과 다를 경우 문제점 발견 후 30일 이내
    반품/교환비용
    • 단순변심 혹은 구매착오로 인한 반품/교환은 반송료 고객 부담
    • 해외직배송 도서 구매 후 단순변심에 의한 취소 및 반품 시 도서판매가의 20% 수수료 부과
    반품/교환 불가 사유
    • 소비자의 책임 있는 사유로 상품 등이 손실 또는 훼손된 경우
    • 소비자의 사용, 포장 개봉에 의해 상품 등의 가치가 현저히 감소한 경우
      예) 만화, 잡지, 수험서 및 문제집류
    • 복제가 가능한 상품 등의 포장을 훼손한 경우
      예) 음반/DVD/비디오, 소프트웨어, 만화책, 잡지, 영상 화보집
    • 소비자의 요청에 따라 개별적으로 주문 제작되는 상품의 경우
    • 디지털 컨텐츠인 eBook, 오디오북 등을 1회 이상 다운로드를 받았을 경우
    • 시간의 경과에 의해 재판매가 곤란한 정도로 가치가 현저히 감소한 경우
    • 전자상거래 등에서의 소비자보호에 관한 법률이 정하는 소비자 청약철회 제한 내용에 해당되는 경우
    상품 품절
    • 공급사(출판사) 재고 사정에 의해 품절/지연될 수 있으며, 품절 시 관련 사항에 대해서는 이메일과 문자로 안내드리겠습니다.
    소비자 피해보상
    환불지연에 따른 배상
    • 상품의 불량에 의한 교환, A/S, 환불, 품질보증 및 피해보상 등에 관한 사항은 소비자분쟁 해결 기준 (공정거래위원회 고시)에 준하여 처리됨
    • 대금 환불 및 환불지연에 따른 배상금 지급 조건, 절차 등은 전자상거래 등에서의 소비자 보호에 관한 법률에 따라 처리함

    매장에서 사용할 수 있는 바코드가 있어요!