• 베스트
  • 소득공제
  • 무료배송

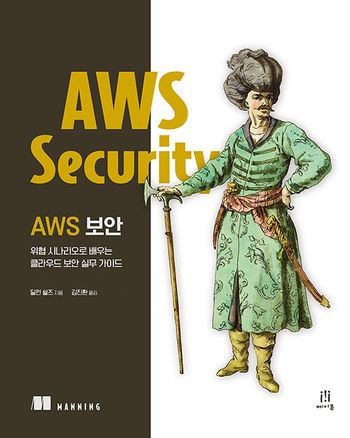
AWS 보안 - 위협 시나리오로 배우는 클라우드 보안 실무 가이드(에이콘 해킹과 보안 시리즈)

  • 딜런 쉴즈
  • 김진환
  • 에이콘출판
  • 2025년 07월 31일
사용자 평점
0리뷰 0개
5%36,100원38,000원
적립금
1,520원 (4% 적립)
추가 적립 안내
  • 5만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

  • 10만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

    정가제FREE(상품/사은품) 금액이
    5,000원 이상이면 5,000원 추가적립

회원가입 시 적립금 즉시 지급!

배송비
무료 (해외배송의 경우 지역에 따라 상이)

배송안내

배송비 안내
  • 1만원 이상 주문 시 무료배송 입니다.
  • 주문하신 상품을 해외로 배송 하시는 경우에는 별도의 항공료 가 부과됩니다
서울특별시 강남구 강남대로 542(논현동, 영풍빌딩)
주문 수량 변경시 안내

[주문/배송] 주문 수량 변경 시 안내

주문 수량 변경 시,배송일정이 변경될 수 있으니 반드시 확인해 주시기 바랍니다.
(고객센터 1544-9020)

지금 주문하면 10/6(화) 출고 가능
택배보다 빠른, 나우드림
상품 규격 정보
상품상세정보
ISBNISBN-13 : 9791161756837
쪽수404쪽
크기기타 규격
제품구성단행본
이 책이 속한 분야
  • 컴퓨터/IT > 네트워크
관련 이벤트

AI추천 이유

책 소개

공격자의 관점으로 완성하는

AWS 보안 실전 가이드

AWS는 강력한 보안 서비스를 제공하지만, 이를 애플리케이션과 데이터에 맞게 올바로 구성하는 것은 결국 사용자의 책임이다. 클라우드 환경에서는 ID 관리, 인증, 모니터링 같은 핵심 보안 기술을 그 특성에 맞게 정확히 이해하고 적용할 수 있어야 한다.


이 책은 실무에서 흔히 마주하는 보안 위협으로부터 AWS 기반 애플리케이션을 보호하는 데 필요한 모든 것을 담고 있다. 또한 데이터 보호, 감사, 사고 대응 등 핵심 보안 과제별로 체계적으로 구성되어 있어, 어떤 클라우드 보안 문제에 직면하더라도 필요한 모범 사례를 빠르게 찾아 적용할 수 있다. 특히 취약한 애플리케이션의 실제 공격 과정을 상세히 분석하고 사용된 익스플로잇을 직접 분해해봄으로써, 어떤 위협에도 자신 있게 대응할 수 있는 실무 역량을 기를 수 있다.


저자 딜런 쉴즈는 AWS Security Hub 팀의 첫 번째 엔지니어로서, AWS 보안 서비스 개발의 최전선에서 쌓아온 실무 경험과 통찰을 이 한 권에 고스란히 담았다. 한마디로 이 책은 AWS 기반 애플리케이션을 구축하고 보호하는 소프트웨어 엔지니어와 보안 엔지니어를 위한 필독서다.

목차

[목 차]
  

1장 AWS 보안 소개

1.1 공동 책임 모델

____1.1.1 AWS의 책임

____1.1.2 고객의 책임

1.2 클라우드 네이티브 보안 도구

____1.2.1 IAM

____1.2.2 VPC

____1.2.3 그 외 보안 도구

1.3 새로운 운영 방식

____1.3.1 인프라 개발 속도

____1.3.2 책임 이동

1.4 결론

요약


2장 IAM

2.1 IAM 기초

____2.1.1 사용자

____2.1.2 ID 정책

____2.1.3 리소스 정책

____2.1.4 그룹

____2.1.5 역할

2.2 AWS IAM에서 일반적인 패턴 사용

____2.2.1 AWS 관리형 정책

____2.2.2 고급 패턴

2.3 태그를 사용한 속성 기반 접근 제어

____2.3.1 태그가 지정된 리소스

____2.3.2 태그가 지정된 보안 주체

요약


3장 계정 관리

3.1 멀티 계정 간의 접근 보안

____3.1.1 계정 간의 보이지 않는 벽

____3.1.2 교차계정 IAM 역할

____3.1.3 AWS organizations를 통한 멀티 계정 관리

3.2 기존 접근관리시스템과의 통합

____3.2.1 Active Directory 및 다른 SAML 시스템과의 통합

____3.2.2 OpenID Connect 시스템과의 통합

요약


4장 안전한 접근을 위한 정책 및 절차

4.1 IAM 모범 사례 수립

____4.1.1 모범 사례를 만드는 이유는 무엇인가?

____4.1.2 모범 사례 예: MFA

____4.1.3 강제 적용 가능한 모범 사례

4.2 최소 권한 접근 제어 적용

____4.2.1 최소 권한 원칙이 어려운 이유

____4.2.2 와일드카드 정책

____4.2.3 AWS 관리형 정책

____4.2.4 공유 권한(그룹 및 관리형 정책)

4.3 단기 및 장기 자격증명 선택

____4.3.1 수명이 긴 자격증명의 위험

____4.3.2 자격증명 교체와 관련된 장단점

____4.3.3 IAM 역할의 균형

4.4 IAM 권한 검토

____4.4.1 IAM 리소스를 검토해야 하는 이유

____4.4.2 검토 유형

____4.4.3 검토 부담 경감

요약


5장 네트워크 보안: VPC

5.1 가상 프라이빗 클라우드 작업

____5.1.1 VPC

____5.1.2 서브넷

____5.1.3 네트워크 인터페이스 및 IP

____5.1.4 인터넷 및 NAT 게이트웨이

5.2 트래픽 라우팅 및 가상 방화벽

____5.2.1 라우팅 테이블

____5.2.2 보안 그룹

____5.2.3 네트워크 ACL

5.3 프라이빗 네트워크 분리

____5.3.1 네트워크 격리를 위한 멀티 VPC 사용

____5.3.2 VPC 간 연결

____5.3.3 프라이빗 네트워크에 VPC 연결

요약


6장 VPC를 넘어서는 네트워크 접근 보호

6.1 VPC 엔드포인트와 PrivateLink를 통한 서비스에 대한 접근 보안

____6.1.1 퍼블릭 트래픽의 문제점은 무엇인가?

____6.1.2 VPC 엔드포인트 사용

____6.1.3 PrivateLink 서비스 생성

6.2 AWS 웹 애플리케이션 방화벽으로 악성 트래픽 차단

____6.2.1 WAF 관리형 규칙 사용

____6.2.2 사용자 지정 AWS WAF 규칙으로 실제 공격 차단

____6.2.3 AWS WAF를 사용하는 경우

6.3 AWS Shield를 사용해 분산 서비스 거부 공격으로부터 보호

____6.3.1 Shield Standard를 통한 무료 보호 서비스

____6.3.2 Shield Advanced를 통한 보호 강화

6.4 제휴 공급사 방화벽과의 통합

____6.4.1 웹 애플리케이션 및 차세대 방화벽

____6.4.2 AWS Marketplace에서 방화벽 설정

연습문제에 대한 해답

요약


7장 클라우드에서의 데이터 보호

7.1 데이터 보안 문제

____7.1.1 기밀성

____7.1.2 데이터 무결성

____7.1.3 심층 방어

7.2 저장 데이터 보안

____7.2.1 저장 데이터 암호화

____7.2.2 최소 권한 접근 제어

____7.2.3 백업 및 버전 관리

7.3 전송 데이터 보안

____7.3.1 데이터 전송을 위한 보안 프로토콜

____7.3.2 보안 전송 강제 적용

7.4 데이터 접근 로깅

____7.4.1 Amazon S3에 대한 접근 로깅

____7.4.2 리소스 접근에 대한 CloudTrail 로그

____7.4.3 네트워크 접근에 대한 VPC Flow Logs

7.5 데이터 분류

____7.5.1 Amazon Macie로 민감한 데이터 식별

연습문제에 대한 해답

요약


8장 로깅 및 감사 추적

8.1 관리 이벤트 기록

____8.1.1 CloudTrail 설정

____8.1.2 CloudTrail 로그를 통한 이슈 조사

8.2 리소스 구성 변경 추적

____8.2.1 구성 타임라인으로 변경 사항 파악

____8.2.2 AWS Config 설정

____8.2.3 리소스 규정 준수 정보

8.3 애플리케이션 로그 중앙 집중화

____8.3.1 CloudWatch Logs 기본

____8.3.2 CloutWatch 에이전트

____8.3.3 고급 CloudWatch Logs 기능

____8.3.4 네트워크 트래픽 기록

요약


9장 지속적인 모니터링

9.1 리소스 구성 스캐닝

____9.1.1 애드혹 스캐닝

____9.1.2 지속적인 모니터링

____9.1.3 규정 준수 표준 및 벤치마크

9.2 호스트 취약점 스캐닝

____9.2.1 호스트 취약점 유형

____9.2.2 호스트 스캐닝 도구

9.3 로그에서 위협 탐지

____9.3.1 VPC Flow Logs에서 위협 탐지

____9.3.2 CloudTrail 로그에서 위협 탐지

요약


10장 사고 대응 및 복원

10.1 보안 이벤트 추적

____10.1.1 경고 중앙 집중화

____10.1.2 상태 추적

____10.1.3 데이터 분석

10.2 사고 대응 계획

____10.2.1 플레이북

10.3 사고 대응 자동화

____10.3.1 플레이북 스크립팅

____10.3.2 자동화된 대응

연습문제에 대한 해답

요약


11장 실제 애플리케이션 보안

11.1 샘플 애플리케이션

____11.1.1 샘플 애플리케이션에 대한 세부 정보

____11.1.2 위협 모델링

11.2 강력한 인증 및 접근 제어

____11.2.1 크리덴셜 스터핑

____11.2.2 무차별 대입

____11.2.3 과도한 허용 정책 및 잘못된 권한 설정

____11.2.4 부주의한 관리자 또는 루트 액세스

11.3 데이터 보호

____11.3.1 데이터 분류

____11.3.2 매우 민감한 데이터

____11.3.3 민감한 데이터

____11.3.4 공개 데이터

11.4 웹 애플리케이션 방화벽

____11.4.1 크로스 사이트 스크립팅

____11.4.2 인젝션 공격

____11.4.3 스크래핑

11.5 인증 및 권한 부여 구현의 시작과 끝

____11.5.1 Cognito 설정

____11.5.2 API Gateway 엔드포인트 보안

요약
추천사

    피터 징호프 (NTT DATA Germany)

    AWS 보안을 제대로 아는 전문가가 모든 것을 담아낸 책이다.


    아마도 그라마호 (NASDAQ)

    클라우드 보안의 핵심을 체계적으로 다루는 책이다. 명료하고 실용적인 설명 곳곳에 저자의 깊은 경험이 묻어난다


    산지브 자이스왈 (Lifesight)

    실전 예제를 통해 AWS 보안을 배우는 책이다.


    빅토르 두란 (Kaldi AI)

    딜런 쉴즈만큼 AWS 보안을 잘 아는 저자는 드물다.

출판사 서평

AWS Security Hub 팀의 첫 번째 엔지니어가 전하는 실전 보안 전략


AWS가 전 세계 클라우드 시장의 33%를 차지하며 '대세 중의 대세'로 자리 잡은 지금, 클라우드 보안은 선택이 아닌 필수가 되었다. 이 책의 저자 딜런 쉴즈는 AWS Security Hub 팀의 첫 번째 엔지니어로서 AWS 보안 서비스 개발의 최전선에서 쌓은 경험과 통찰을 이 책에 담았다. IAM을 통한 권한 관리부터 VPC를 활용한 네트워크 격리, CloudTrail을 이용한 감사 로그 분석까지, AWS가 제공하는 네이티브 보안 서비스를 실무에 즉시 적용할 수 있도록 체계적으로 안내한다.


특히 이 책의 차별점은 단순한 기능 설명을 넘어 '왜 이러한 보안 통제가 필요한가'에 대한 배경과 맥락을 함께 제공한다는 점이다. 의도적으로 취약하게 구성된 애플리케이션을 직접 분석하고, 실제 공격에 사용되는 익스플로잇을 해부하며, 이에 대응하는 방법을 단계별로 학습한다. 온프레미스에서 클라우드로 전환하는 기업이 급증하는 시대, 이 책은 AWS 환경에서 실질적인 보안 역량을 갖추고자 하는 모든 엔지니어에게 필독서가 될 것이다.


이 책에서 다루는 내용


ㆍ 올바른 접근 제어를 위한 정책 수립

ㆍ AWS 리소스에 대한 안전한 접근 권한 부여

ㆍ VPC를 활용한 네트워크 접근 제어 강화

ㆍ 감사 로그 기록 및 분석을 통한 공격 탐지

ㆍ AWS 계정의 보안 상태 모니터링 및 평가

저자 소개
저자 : 딜런 쉴즈
도서리뷰

이 책을 읽고 어떤 느낌을 받으셨나요?
리뷰를 남기고 다른 독자들과 함께 공유해보세요.

안내 열기구매(배송/수령완료) 후 리뷰를 작성하시면 적립금 300원을 드려요!

등록된 리뷰가 없습니다

첫번째 리뷰어가 되어주세요

교환/반품/환불
반품/교환방법
  • 마이페이지 > 주문관리 > 주문/배송조회 > 주문조회 후  [1:1상담신청]  또는 고객센터 (1544-9020)
  • ※ 오픈마켓, 해외배송 주문상품 문의 시 [1:1상담신청] 또는 고객센터 (1544-9020)
반품/교환 가능기간
  • 변심반품의 경우 수령 후 7일 이내
  • 상품의 결함 및 계약내용과 다를 경우 문제점 발견 후 30일 이내
반품/교환비용
  • 단순변심 혹은 구매착오로 인한 반품/교환은 반송료 고객 부담
  • 해외직배송 도서 구매 후 단순변심에 의한 취소 및 반품 시 도서판매가의 20% 수수료 부과
반품/교환 불가 사유
  • 소비자의 책임 있는 사유로 상품 등이 손실 또는 훼손된 경우
  • 소비자의 사용, 포장 개봉에 의해 상품 등의 가치가 현저히 감소한 경우
    예) 만화, 잡지, 수험서 및 문제집류
  • 복제가 가능한 상품 등의 포장을 훼손한 경우
    예) 음반/DVD/비디오, 소프트웨어, 만화책, 잡지, 영상 화보집
  • 소비자의 요청에 따라 개별적으로 주문 제작되는 상품의 경우
  • 디지털 컨텐츠인 eBook, 오디오북 등을 1회 이상 다운로드를 받았을 경우
  • 시간의 경과에 의해 재판매가 곤란한 정도로 가치가 현저히 감소한 경우
  • 전자상거래 등에서의 소비자보호에 관한 법률이 정하는 소비자 청약철회 제한 내용에 해당되는 경우
상품 품절
  • 공급사(출판사) 재고 사정에 의해 품절/지연될 수 있으며, 품절 시 관련 사항에 대해서는 이메일과 문자로 안내드리겠습니다.
소비자 피해보상
환불지연에 따른 배상
  • 상품의 불량에 의한 교환, A/S, 환불, 품질보증 및 피해보상 등에 관한 사항은 소비자분쟁 해결 기준 (공정거래위원회 고시)에 준하여 처리됨
  • 대금 환불 및 환불지연에 따른 배상금 지급 조건, 절차 등은 전자상거래 등에서의 소비자 보호에 관한 법률에 따라 처리함

매장에서 사용할 수 있는 바코드가 있어요!