• 베스트
  • 소득공제
  • 무료배송

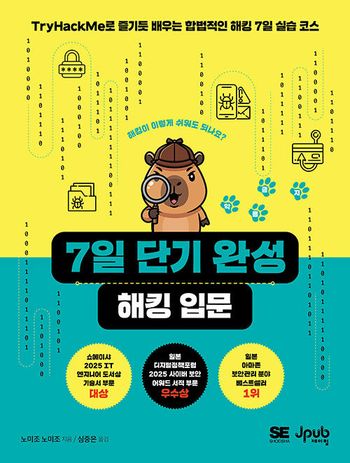
7일 단기 완성 해킹 입문 - TryHackMe로 즐기듯 배우는 합법적인 해킹 7일 실습 코스

  • 노미조 노미조
  • 심중은
  • 제이펍
  • 2026년 04월 30일
사용자 평점
0리뷰 0개
10%25,20028,000원
적립금
1,400원 (5% 적립)
추가 적립 안내
  • 5만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

  • 10만원 이상 결제 시 (*배송비 제외)

    정가제FREE(상품/사은품) 금액이
    2,000원 이상이면 2,000원 추가적립

    정가제FREE(상품/사은품) 금액이
    5,000원 이상이면 5,000원 추가적립
회원가입 시 적립금 즉시 지급!

배송비
무료 (해외배송의 경우 지역에 따라 상이)

배송안내

배송비 안내
  • 1만원 이상 주문 시 무료배송 입니다.
  • 주문하신 상품을 해외로 배송 하시는 경우에는 별도의 항공료 가 부과됩니다
서울특별시 강남구 강남대로 542(논현동, 영풍빌딩)
주문 수량 변경시 안내

[주문/배송] 주문 수량 변경 시 안내

주문 수량 변경 시,배송일정이 변경될 수 있으니 반드시 확인해 주시기 바랍니다.
(고객센터 1544-9020)

지금 주문하면 10/1(목) 출고 가능
택배보다 빠른, 나우드림
상품 규격 정보
상품상세정보
ISBNISBN-13 : 9791124205273
쪽수324쪽
크기기타 규격
제품구성단행본
이 책이 속한 분야
  • 컴퓨터/IT > 컴퓨터일반
관련 이벤트

AI추천 이유

책 소개

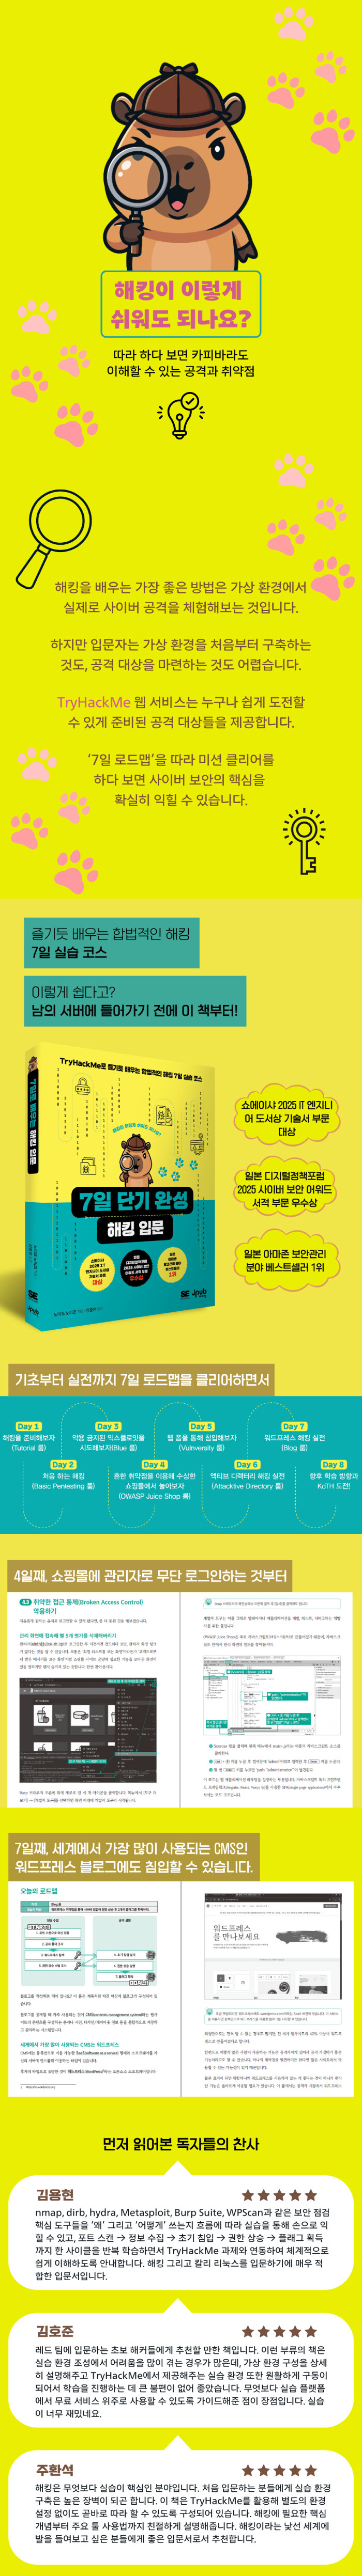
해킹이 이렇게 쉬워도 되나요? 즐기면서 배우는 합법적인 해킹 7일 실습 코스가상 환경에서 실제로 사이버 공격을 체험해보는 학습 스타일로 해킹/보안의 기초를 익히는 책. 환경 구축의 어려움을 줄이기 위해, 이미 공격 대상이 준비되어 있는 TryHackMe(트라이핵미) 웹 서비스를 이용해서 7일 코스에 따라 사이버 공격을 체험할 수 있게 구성했다. 7일간에 걸친 정보 수집 및 공격 실행 로드맵을 따라 쇼핑몰이나 블로그 등 다양한 ‘룸’에 입장해 흥미진진하게 미션 클리어를 진행해나간다. 공략 순서에 그치지 않고, 공격 및 도구 지식, 그리고 사이버 보안의 근간을 이루는 사고방식까지 보안의 ‘진짜 핵심’을 배울 수 있다.
목차

[목 차]

옮긴이 머리말 xi

베타리더 후기 xiii

이 책에 대하여 xv


DAY 1 해킹을 준비해보자 1

오늘의 로드맵 2

1.1 TryHackMe에 등록하기 4

1.2 칼리 리눅스 인스톨 8

1.3 초기 설정 18

1.4 VPN 접속 40

1.5 백업하기 48

1.6 첫 번째 룸 클리어하기 50

1.7 정리 55

보너스로 추천하는 보충 학습 콘텐츠 56


DAY 2 처음 하는 해킹 59

오늘의 로드맵 60

2.1 포트 스캔으로 머신 정찰 61

2.2 웹사이트 검색 65

2.3 Samba 공유 폴더에서 힌트 얻기 71

2.4 사전 공격으로 패스워드 크랙하기 75

2.5 머신에 침입하기 81

2.6 여기부터는 스스로 확인해보세요! 82

2.7 정리 85

보너스로 추천하는 보충 학습 콘텐츠 85


DAY 3 악용 금지된 익스플로잇을 시도해보자 89

오늘의 로드맵 90

3.1 머신 정찰 91

3.2 발견한 취약점 조사하기 94

3.3 취약점을 공격해 침입하기 96

3.4 침입한 타깃 머신 조작해보기 103

3.5 플래그 얻기 106

3.6 유저 패스워드 얻기 108

3.7 얻은 패스워드로 윈도우에 로그인하기 112

3.8 정리 114

보너스로 추천하는 보충 학습 콘텐츠 114


DAY 4 흔한 취약점을 이용해 수상한 쇼핑몰에서 놀아보자 117

오늘의 로드맵 118

4.1 쇼핑몰 안을 탐색하기 121

4.2 SQL 인젝션에 도전 134

4.3 취약한 접근 통제(Broken Access Control) 악용하기 142

4.4 안전하지 않은 설계(Insecure Design) 시험하기 150

4.5 스코어보드를 찾아 성과를 확인해보자 166

4.6 정리 168

보너스로 추천하는 보충 학습 콘텐츠 169


DAY 5 웹 폼을 통해 침입해보자 171

오늘의 로드맵 172

5.1 머신 정찰 173

5.2 FTP 조사 174

5.3 웹사이트 조사 176

5.4 업로드 폼 조사 179

5.5 초기 침입 실시 189

5.6 권한 상승 수법 조사 199

5.7 관리자 플래그 훔쳐보기 205

5.8 정리 206

보너스로 추천하는 보충 학습 콘텐츠 207


DAY 6 액티브 디렉터리 해킹 실전 209

오늘의 로드맵 210

6.1 머신 정찰 212

6.2 Kerberos 인증에 대해서 알기 215

6.3 AS-REP Roasting 공격 218

6.4 DCSync 공격 234

6.5 Pass the Hash 공격 236

6.6 플래그 획득 238

6.7 정리 239

보너스로 추천하는 보충 학습 콘텐츠 240


DAY 7 워드프레스 해킹 실전 245

오늘의 로드맵 246

7.1 머신 정찰 249

7.2 공유 폴더 조사하기 251

7.3 워드프레스 탐색 255

7.4 초기 침입하기 260

7.5 권한 상승 방법 조사 272

7.6 SUID 설정 허점을 노린 공격 278

7.7 플래그 획득 282

7.8 정리 283

보너스로 추천하는 보충 학습 콘텐츠 284


DAY 8 향후 학습 방향과 KoTH 도전! 287

8.1 고민된다면 러닝 패스 참조하기 288

8.2 KoTH(King of the Hill)에 도전! 289


찾아보기 295

[본 문]

TryHackMe를 사용하면 의욕이 있을 때 클릭 한 번으로 타깃 환경이 완성되고, 집중력이 유지되는 동안 바로 해킹을 시작할 수 있습니다. 이것은 꽤나 얻기 힘든 장점이겠죠? (…) TryHackMe는 태스크(Task)라는 형식으로 다음으로 해야 할 것을 지시하기 때문에 헤매지 않습니다. 주어진 퀘스트를 클리어하는 것으로 자연스럽게 경험치가 축적되어 레벨업을 하고 더 어려운 퀘스트에 도전할 수 있게 되는 게임에 가까운 느낌입니다. 설명문을 제대로 읽기만 한다면, 입문 단계에서 아무것도 하지 못하고 끝나버리는 경우도 없습니다. (xxi~xxii쪽)

HTML 주석 속에 코멘트가 있습니다. / 이것은 특별히 중요한 힌트는 아니지만, 아무래도 이 사이트에는 개발자 사이에 정보 공유를 하기 위한 영역이 공개되어 있는 느낌이 듭니다. 다음으로, 이 개발자 노트 섹션을 찾아봅시다. (…) 직접 링크가 노출되어 있지 않더라도, 인터넷에 공개되어 있는 경우에는 주소창에 주소를 입력하면 직접 접속할 수 있습니다. 하지만 현시점에서는, 중요한 그 주소를 모릅니다. 신인 해커인 당신의 칼리에는 유용한 툴이 처음부터 인스톨되어 있기 때문에, 그 툴을 사용합니다. 이번에는 공개되어 있는 디렉터리나 파일을 찾아낼 수 있는 dirb라는 툴을 사용해봅시다. (66쪽)

Meterpreter 셸에서는 다양한 명령어를 사용할 수 있습니다. 예를 들어 실행 중인 유저 권한을 조사하고 싶을 때에는 getuid라고 입력합니다. (…) 먼저 sysinfo 명령어로 침입한 머신에 대해 조사해봅시다. / 윈도우 7이며 JON-PC라는 이름의 엔드포인트라는 것을 알 수 있습니다. 윈도우 7은 2020년 1월 14일 지원이 종료되었습니다. 오래된 OS를 계속해서 사용하면 이렇게 해커의 타깃이 될 수도 있습니다. (103쪽)

예를 들어, 이 사이트가 굉장히 별로인 데다가 주스를 구입했는데도 상품이 전혀 발송되지 않는다고 가정합시다. 당신은 화가 나서 별 1개도 주기 싫습니다. / 하지만 이 화면에서는 별점을 1~5개 중에 반드시 선택을 해야 합니다. (…) Request 내용에 주목해주세요. 이번 별점의 수는 ‘rating’ 값으로 전송된 것을 알 수 있습니다. / 아까는 어쩔 수 없이 별점 1점 평가를 송신했지만, 0점을 주고 싶으면 1이라는 값을 0으로 바꾸면 될 것 같습니다. / 오늘은 서두에서 Burp Suite를 사용하면 통신을 조작할 수 있다고 말씀드렸는데, 지금이 바로 그 기능을 사용할 때입니다. (146~148쪽)

phtml 리퀘스트를 클릭해 아래에 표시되는 창의 [Response] → [Render]를 클릭해 결과를 확인하면 ‘Success’라고 표시됩니다. 즉, 이 폼은 .phtml이라는 확장자 파일은 업로드 가능하다는 것을 알 수 있습니다. / .phtml이란 주로 예전에 사용되던 PHP 파일 확장자입니다. PHP 프로그램을 실행할 수 있다면, 어쩌면 이것을 이용해 침입할 수 있을지도 모릅니다. (…) 정보를 수집한 결과에서 실마리를 찾았으니 여기서부터는 공격으로 전환합니다. 여기서는 리버스 셸(reverse shell)을 이용해 타깃 머신에 침입합니다. / 리버스 셸이란 타깃 머신이 로컬 머신에 접속하는 방식을 말합니다. (188~189쪽)

워드프레스에 침입했지만 이번 목표는 서버(OS)의 관리자 권한을 얻는 것입니다. 워드프레스는 OS에 인스톨된 애플리케이션이기 때문에, 여기서 만족해서는 서버에 도달할 수 없습니다. / 침입의 실마리를 찾기 위해서 한 번 더 조사 단계로 돌아가 자세히 조사해봅시다. (…) 기사를 읽어보면, 워드프레스 5.0.1보다 오래된 버전에는 author(작성자) 이상의 권한을 갖는 유저가 있다면 임의의 PHP 코드 실행이 가능한 취약점이 있고, CVE 번호는 CVE-2019-8942와 CVE-2019-8943인 것을 알 수 있습니다. / 임의의 PHP 코드를 실행할 수 있다는 것은, Day5에서 했던 것처럼 리버스 셸을 실행해 셸을 따는 것이 가능할지도 모릅니다. 시도해봅시다. (261쪽)

출판사 서평


실제 사이트를 공략하면서 해킹의 기초를 내 것으로 만들기해킹을 배우는 가장 좋은 방법은 가상 환경에서 실제로 사이버 공격을 체험해보는 것입니다. 하지만 입문자는 가상 환경을 처음부터 구축하는 것도, 공격 대상을 마련하는 것도 어렵습니다. 전 세계 700만 명 이상이 사용하는 TryHackMe(트라이핵미) 웹 서비스는 초보자도 쉽게 도전할 수 있도록 사전에 준비된 공격 대상들을 제공합니다. 다양한 난이도의 ‘룸’에 도전할 수 있고, 플래그를 획득하는 재미가 있어 즐기듯 해킹을 공부할 수 있습니다.

이 책은 TryHackMe를 더욱 잘 활용하기 위해 ‘7일 로드맵’을 제시합니다. TryHackMe의 특정 룸 공략 방법을 설명하는 것이 아니라, 로드맵에 따라 점차 어려워지는 미션을 클리어하며 자연스럽게 사이버 보안의 핵심을 익히게 됩니다. 칼리 리눅스는 간단히만 다루고 곧바로 실습에 뛰어들어 nmap, dirb, hydra, Metasploit, Burp Suite(버프 스위트), WPScan, LinPEAS 등 주요 해킹 툴의 사용법을 익히고, 각종 취약점은 물론, 사전(dictionary) 공격, SQL 인젝션, 웹 폼, 액티브 디렉터리 등 실전적인 공격 기법의 이론과 실제를 접할 수 있습니다.

관리자의 실제 SNS를 뒤져보는 등 온갖 방법으로 단서를 찾아 윈도우 머신, 쇼핑몰, 워드프레스 등에 침입하는 실습은 성취감을 주기도 하지만, 사실 그 과정 자체도 꽤 재미가 있습니다. 뭔가를 즐기듯 배울 수 있다면 그것만큼 좋은 게 없죠. 7일이라는 단기간 로드맵으로 책을 구성한 것도, 배움의 흥미를 잃지 않게 하기 위한 저자의 배려일 것입니다. 이에 일본에서 독자들에게 많은 사랑을 받아 아마존 보안관리 분야 베스트셀러 1위에 올랐고, 쇼에이샤 2025 IT 엔지니어 도서상 기술서 부문 대상, 일본 디지털정책포럼 2025 사이버 보안 어워드 우수상을 수상한 책이기도 합니다. 해킹 및 보안에 입문하려는 모든 분에게 이 책을 추천합니다.

7일 로드맵Day 1: 해킹을 준비해보자(Tutorial 룸)Day 2: 처음 하는 해킹(Basic Pentesting 룸)Day 3: 악용 금지된 익스플로잇 시도해보자(Blue 룸)Day 4: 흔한 취약점을 이용해 수상한 쇼핑몰에서 놀아보자(OWASP Juice Shop 룸)Day 5: 웹 폼을 통해 침입해보자(Vulnversity 룸)Day 6: 액티브 디렉터리 해킹 실전(Attacktive Directory 룸)Day 7: 워드프레스 해킹 실전(Blog 룸)Day 8: 향후 학습 방향과 KoTH 도전!

저자 소개
저자 : 노미조 노미조
도서리뷰

이 책을 읽고 어떤 느낌을 받으셨나요?
리뷰를 남기고 다른 독자들과 함께 공유해보세요.

안내 열기구매(배송/수령완료) 후 리뷰를 작성하시면 적립금 300원을 드려요!

등록된 리뷰가 없습니다

첫번째 리뷰어가 되어주세요

교환/반품/환불
반품/교환방법
  • 마이페이지 > 주문관리 > 주문/배송조회 > 주문조회 후  [1:1상담신청]  또는 고객센터 (1544-9020)
  • ※ 오픈마켓, 해외배송 주문상품 문의 시 [1:1상담신청] 또는 고객센터 (1544-9020)
반품/교환 가능기간
  • 변심반품의 경우 수령 후 7일 이내
  • 상품의 결함 및 계약내용과 다를 경우 문제점 발견 후 30일 이내
반품/교환비용
  • 단순변심 혹은 구매착오로 인한 반품/교환은 반송료 고객 부담
  • 해외직배송 도서 구매 후 단순변심에 의한 취소 및 반품 시 도서판매가의 20% 수수료 부과
반품/교환 불가 사유
  • 소비자의 책임 있는 사유로 상품 등이 손실 또는 훼손된 경우
  • 소비자의 사용, 포장 개봉에 의해 상품 등의 가치가 현저히 감소한 경우
    예) 만화, 잡지, 수험서 및 문제집류
  • 복제가 가능한 상품 등의 포장을 훼손한 경우
    예) 음반/DVD/비디오, 소프트웨어, 만화책, 잡지, 영상 화보집
  • 소비자의 요청에 따라 개별적으로 주문 제작되는 상품의 경우
  • 디지털 컨텐츠인 eBook, 오디오북 등을 1회 이상 다운로드를 받았을 경우
  • 시간의 경과에 의해 재판매가 곤란한 정도로 가치가 현저히 감소한 경우
  • 전자상거래 등에서의 소비자보호에 관한 법률이 정하는 소비자 청약철회 제한 내용에 해당되는 경우
상품 품절
  • 공급사(출판사) 재고 사정에 의해 품절/지연될 수 있으며, 품절 시 관련 사항에 대해서는 이메일과 문자로 안내드리겠습니다.
소비자 피해보상
환불지연에 따른 배상
  • 상품의 불량에 의한 교환, A/S, 환불, 품질보증 및 피해보상 등에 관한 사항은 소비자분쟁 해결 기준 (공정거래위원회 고시)에 준하여 처리됨
  • 대금 환불 및 환불지연에 따른 배상금 지급 조건, 절차 등은 전자상거래 등에서의 소비자 보호에 관한 법률에 따라 처리함

매장에서 사용할 수 있는 바코드가 있어요!