[목 차]
프롤로그 ─ 기술의 숲을 지나, 사람과 신뢰의 바다로
1부 / 공통 편
1장 정보보안은 왜 늘 사고 이후에만 중요해지는가
2장 보안은 장비가 아니라 사람의 습관에서 무너진다
3장 해킹보다 더 무서운 것은 무관심이다
4장 ‘설마 우리 회사가?’라는 생각이 가장 위험하다
5장 개인정보는 데이터가 아니라 사람의 인생이다
6장 보안 사고는 시스템이 아니라 조직문화에서 시작된다
7장 랜섬웨어보다 먼저 감염되는 것은 조직의 안일함이다
8장 보안 교육을 매년 해도 사고는 반복되는 이유
9장 AI 시대, 정보보안은 어디까지 준비되어 있는가
10장 보안은 통제가 아니라 신뢰의 기술이다
11장 해커는 시스템보다 사람을 먼저 공격한다
12장 보안은 ‘나중에’가 아니라 ‘지금’ 해야 한다
13장 사이버 공격은 이미 전쟁이 되었다
14장 디지털 시대의 신뢰는 보안에서 시작된다
15장 보안은 숨기는 기술이 아니라 지켜 내는 책임이다
16장 해킹은 기술의 문제가 아니라 인간 심리의 문제다
17장 정보보안 전문가가 결국 사람을 공부하게 되는 이유
18장 정보보안은 두려움이 아니라 준비의 영역이다
19장 ‘귀찮다’ 하는 순간 보안은 무너진다
20장 패스워드 하나가 회사를 무너뜨리는 시대
21장 보안은 공포가 아니라 문화다
22장 AI 해킹 시대, 인간은 무엇을 준비해야 하는가
23장 보안의 적은 해커가 아니라 방심이다
24장 보안은 결국 책임의 문제다
25장 정보보안은 결국 사람을 지키는 일이다
2부 / 대학생 편
1장 신입 보안 담당자가 가장 먼저 배워야 할 현실 보안
2장 대학생이 정보보안을 공부하며 반드시 준비해야 할 현실 역량
3장 자격증보다 중요한 실무 감각은 무엇인가
4장 AI 시대, 정보보안 실무자는 어떻게 살아남아야 하는가
5장 대학생 보안 동아리가 실무보다 놓치기 쉬운 것들
6장 실무자가 말하는 가장 현실적인 정보보안 공부법
7장 정보보안 커리어 10년 후 살아남는 사람들의 공통점
8장 정보보안 직무를 꿈꾸는 대학생들이 꼭 알아야 할 현실
9장 보안관제 10년이 내게 가르쳐 준 것들
10장 정보보안 담당자가 반드시 읽어야 할 인간 심리학
11장 정보보안 실무자가 성장하는 가장 빠른 방법
12장 정보보안 직무, 환상과 현실
13장 현장에서 살아남는 보안 실무자의 조건
14장 정보보안 담당자가 꼭 가져야 할 태도
15장 보안 인재는 어떻게 성장하는가
16장 정보보안 담당자의 사명감
17장 실무자가 알려 주는 현실적인 보안 이야기
18장 정보보안 경력 26년이 남긴 교훈
19장 정보보안 실무자의 성장 곡선은 왜 가파른가
20장 실무자가 말하는 진짜 보안 사고 사례
21장 정보보안 직무를 꿈꾸는 대학생들에게
22장 보안 실무자의 커리어 로드맵
23장 신입 보안 담당자가 가장 먼저 배워야 할 것
24장 정보보안 직무의 장래는 밝은가
25장 정보보안 전문가로 살아간다는 것
3부 / 실무자 편
1장 보안관제 10년보다 중요한 단 한 가지 역량
2장 정보보안 실무자가 반드시 길러야 할 보고 능력
3장 해커보다 무서운 내부자의 실수와 방심
4장 현업이 보안을 싫어하는 진짜 이유
5장 정보보안 담당자의 번아웃은 왜 반복되는가
6장 보안 사고는 왜 늘 ‘기본’에서 시작되는가
7장 보안 담당자가 조직 안에서 고립되는 이유
8장 랜섬웨어보다 더 무서운 운영관리 부재
9장 로그는 쌓였는데 왜 사고는 막지 못했는가
10장 생성형 AI와 정보 유출, 기업은 무엇을 준비해야 하는가
11장 정보보안 실무자의 커뮤니케이션이 중요한 이유
12장 좋은 보안 담당자는 기술보다 질문을 잘한다
13장 SOC · SIEM보다 중요한 사고 대응 체계
14장 보안정책은 왜 현장에서 무너지는가
15장 정보보안 실무자가 AI를 활용하는 방법
16장 공급망 해킹 시대, 협력사 보안은 선택이 아니다
17장 산업현장에서 실제로 가장 많이 발생하는 보안사고 유형
18장 정보보안 담당자의 보고서가 조직을 살릴 수도, 망칠 수도 있다
19장 정보보안 실무자가 가장 먼저 버려야 할 착각
20장 퇴사자 계정 하나가 회사를 무너뜨린다
21장 보안 담당자가 밤잠을 설칠 수밖에 없는 이유
22장 사고는 시스템이 아니라 운영에서 터진다
23장 보안은 구축보다 유지가 어렵다
24장 사고 대응에서 가장 중요한 것은 속도다
25장 해커보다 먼저 움직이는 보안 조직 만들기
4부 / CISO 편
1장 CISO는 기술자가 아니라 경영자여야 한다
2장 보안은 비용인가, 생존인가
3장 CISO가 이사회와 CEO를 설득하는 방법
4장 정보보안은 기술이 아니라 책임의 문제다
5장 산업보안과 정보보안은 왜 함께 가야 하는가
6장 중소기업 보안이 대한민국 산업 경쟁력을 결정한다
7장 개인정보보호는 법무가 아니라 경영의 영역이다
8장 기술 중심 보안이 실패하는 이유
9장 보안은 통제가 아니라 위험을 관리하는 기술이다
10장 디지털 전환 시대, 정보보안이 기업 경쟁력이 되는 순간
11장 CISO는 왜 늘 사고 이후에만 호출되는가
12장 CISO의 언어는 기술이 아니라 경영이어야 한다
13장 기업이 보안을 외면하면 반드시 대가를 치른다
14장 데이터 유출은 사고가 아니라 경영 실패다
15장 정보보호는 IT 부서 일이 아니라 전사적 책임이다
16장 보안이 강한 조직은 무엇이 다른가
17장 CISO가 CEO에게 반드시 던져야 할 질문
18장 디지털 전환보다 더 중요한 것은 보안 전환이다
19장 위기의 순간, 진짜 실력 있는 보안 조직이 드러난다
20장 보안 없는 혁신은 모래 위의 성과 같다
21장 기업 보안 수준은 회의실에서 결정된다
22장 개인정보 유출보다 더 무서운 신뢰 상실
23장 보안 예산보다 중요한 보안 철학
24장 보안은 조직의 DNA가 되어야 한다
25장 결국 살아남는 조직은 보안이 강한 조직이다
에필로그 ─ 시스템의 끝에서, 결국 사람을 만나다
부록
1. 보안인의 시간표: 일상에서 경영까지
2. ISO 27001:2022, ISMS, ISMS-P 심사 대응 가이드
3. 보안 협력 네트워크 구축 및 실무 능력 강화
4. 독자에게 제공할 가치와 약속
5. 소원지기가 26년간 걸어온 길
[본 문]
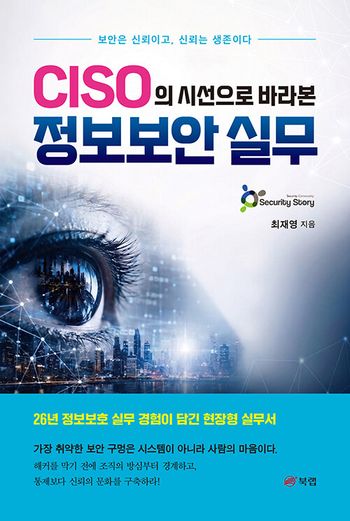
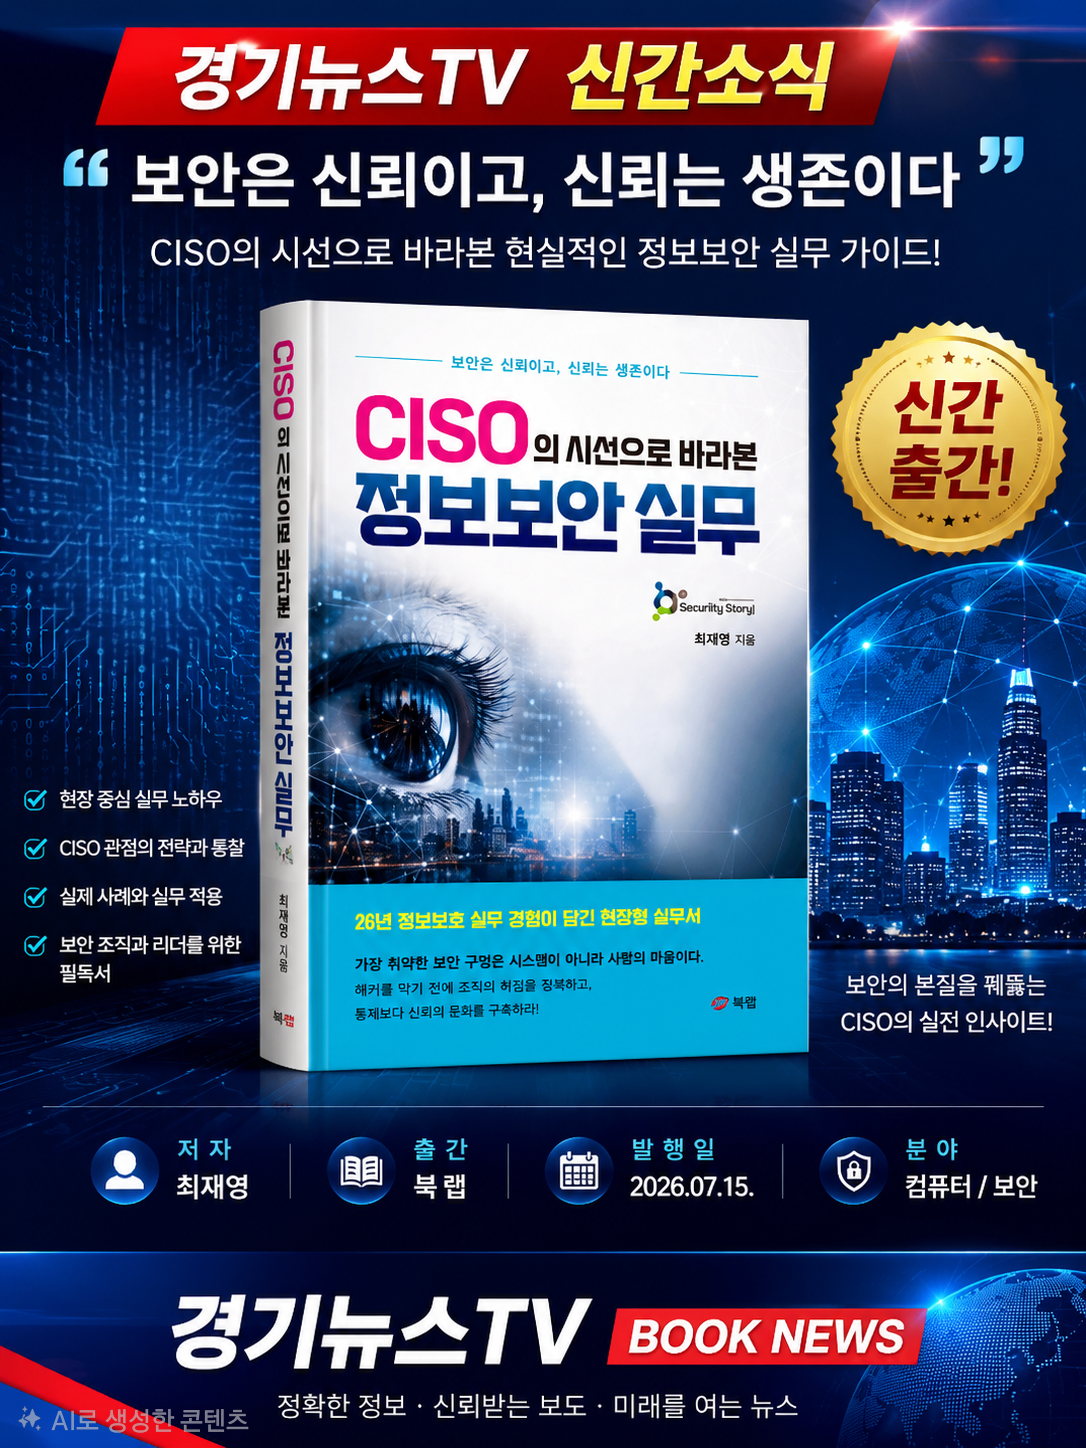
많은 보안 실무자들이 여전히 자신이 담당하는 좁은 영역만 바라본다. 보안관제 담당자는 모니터 화면만, 개발자는 코드만, 시스템 담당자는 서버만 바라보며 각자의 숲에 갇혀 있다. 그러나 진정한 보안은 조직, 사람, 경영, 정책, 예산, 리스크, 법규 등 모든 요소가 유기적으로 맞물려 돌아가는 ‘거버넌스’ 위에서 비로소 작동한다.
이 책을 집필하게 된 궁극적인 이유는 바로 여기에 있다.
필자는 실무자들이 기술 중심의 사고에서 벗어나 조직 전체를 조망하고 리스크를 관리하는 ‘CISO의 시선’을 갖도록 돕고 싶었다.
_ p.7
이제 우리는 사고방식의 대전환을 맞이해야 한다. 특히 AI가 공격의 도구가 된 지금, 과거의 방식으로는 살아남을 수 없다. 공격자는 이제 사람이 잠든 새벽 세 시를 기다릴 필요도 없다. 딥페이크와 자동화된 악성코드는 1초에 수천 번 조직의 허점을 찌르며 진화한다.
사고 이후의 보안은 예방이 아니라 ‘복구’와 ‘수습’일 뿐이다. 진정한 보안 전문가의 역할은 사고가 터졌을 때 밤을 새워 복구하는 것이 아니라, 사고가 터질 수 없는 구조와 문화를 만드는 것이다. 이를 위해선 단순한 장비 도입을 넘어, 전 구성원이 보안을 자신의 업무 에티켓으로 받아들이는 ‘보안 거버넌스’가 확립되어야 한다.
_ p.21
현장에서 정말 보안이 강한 조직들을 보면 공통점이 있다. 작은 이상 징후도 그냥 넘기지 않는다. 실수를 숨기지 않는다. 책임보다 개선을 먼저 생각한다. 현업과 지속적으로 소통한다. 보안을 “함께 지키는 것”으로 본다.
즉, 보안을 특정 부서 일로 치부하는 것이 아니라 사내에 조직문화로 자리 잡고 있다.
보안 사고는 어느 날 갑자기 서버에서 시작되는 것처럼 보인다. 하지만 실제로는 훨씬 이전부터 시작되고 있었을 가능성이 크다. 무관심, 방심, 침묵, 책임 회피, 형식적인 문화. 이런 것들이 쌓여 결국 사고가 된다.
_ p.47
보안은 결국 책임의 문제다. 정보보안은 단순 기술 업무가 아니다. 조직이 얼마나 책임감 있게 움직이는가의 문제다.
위험을 외면하지 않는가? 작은 문제를 무시하지 않는가? 기본을 지키고 있는가? 변화에 대응하고 있는가?
이런 태도들이 결국 조직 수준을 결정한다.
우리는 종종 보안을 미래의 과제로 생각한다. 하지만 공격자는 기다려 주지 않는다. 사고는 준비가 끝난 뒤 찾아오는 것이 아니다. 방심하고 있을 때 찾아온다.
26년간 현장을 지켜보며 확실히 느낀 것이 있다.
보안은 “언젠가 해야 하는 일”이 아니다. 지금 해야 하는 일이다. 그리고 오늘 미룬 작은 문제 하나가 내일 조직 전체를 흔드는 위기로 돌아올 수도 있다.
결국 살아남는 조직은 보안을 가장 먼저 움직인 조직들이다.
_ p.82

이 책을 읽고 어떤 느낌을 받으셨나요?
리뷰를 남기고 다른 독자들과 함께 공유해보세요.
안내 열기구매(배송/수령완료) 후 리뷰를 작성하시면 적립금 300원을 드려요!